KERNELZERA LAB
O baixo nível é pra você.
Seja você apaixonado por tecnologia, alguém que quer programar melhor ou quem quer atuar em segurança da informação.
Um ano de assembly no Linux, engenharia reversa e Bússola Hacker. 66 aulas, na ordem em que a pesquisa acontece.
Quero entrar no LabO tutorial pula para o exploit. O Lab fica na parte que foi pulada.
Dá para chegar por gosto de tecnologia, para programar com mais fundamento ou para atuar em segurança da informação. Nos três casos, o furo é o mesmo: o próximo vídeo já fala em ataque, e ainda faltam registrador, memória e o que o binário está fazendo agora.
A trilha começa nesse buraco. Hexadecimal, a estrutura do processador e o Hello World em NASM no Linux. Endereçamento, flags, macros e convenção de chamada. Com isso de pé, entram crackme, binário empacotado, execução simbólica e o GDB.
O game hacking fica no meio, de propósito. Um jogo local vira bancada para ver endereço, hook e fluxo com as próprias mãos. O alvo é o estudo. Cheat para servidor de terceiros fica fora do curso.
No fim está a Bússola Hacker. Doze aulas: o método, os quatro pilares, as ações, as ferramentas e um desafio. Os nomes dos pilares estão nas aulas. Essa leitura é a que eu uso para pesquisar.
POR QUE ACREDITAR NO MÉTODO
Aprenda com quem está no campo de batalha.
Eu sou o Igor Leite Ladessa. Ciência da Computação, pós em IoT. Já passei por quatro multinacionais e sigo atuando com tecnologias bem diferentes. O baixo nível entra mesmo quando o trabalho do dia não é assembly: usado de forma indireta, ele atravessa essas áreas e forma um profissional capaz de permear várias tecnologias.
As duas CVEs abaixo são pesquisas diferentes, e o curso ensina o método. Elas mostram até onde essa leitura já chegou. Não são um prazo para o aluno.
No kernel, a CVE-2025-21994 está no ksmbd, o servidor SMB. A falha é a validação de num_aces num ACL, com impacto de disponibilidade. A nota que eu uso aqui é CVSS 5.5, média. O patch entrou na mainline, com Reported-by e Tested-by no meu nome.
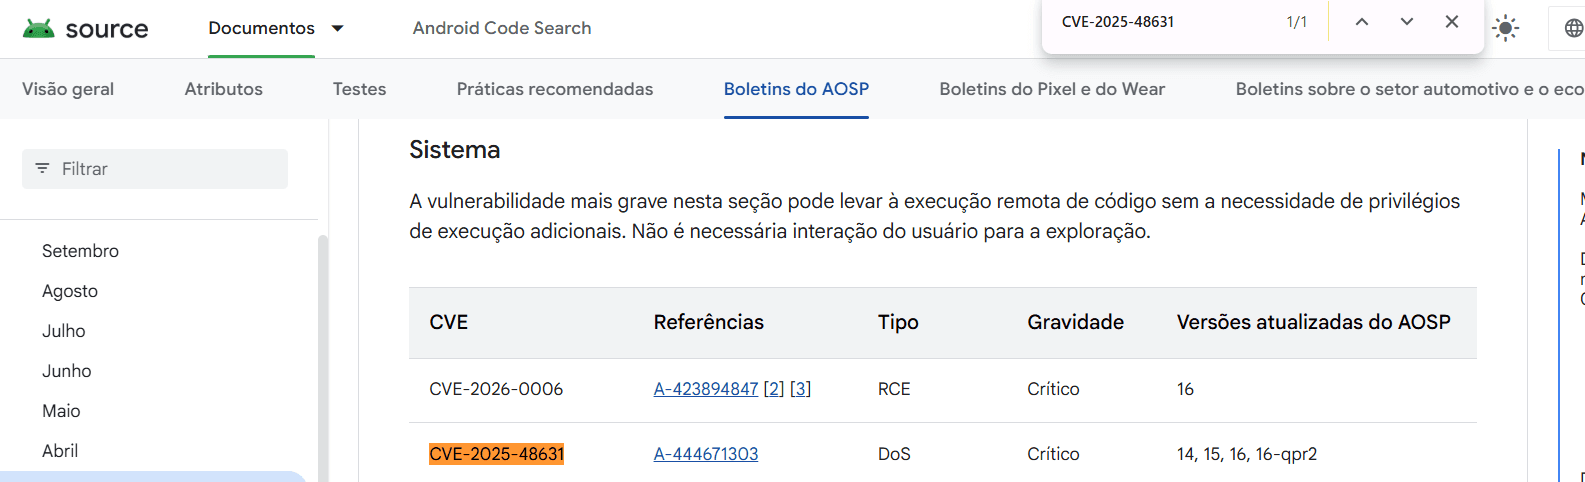
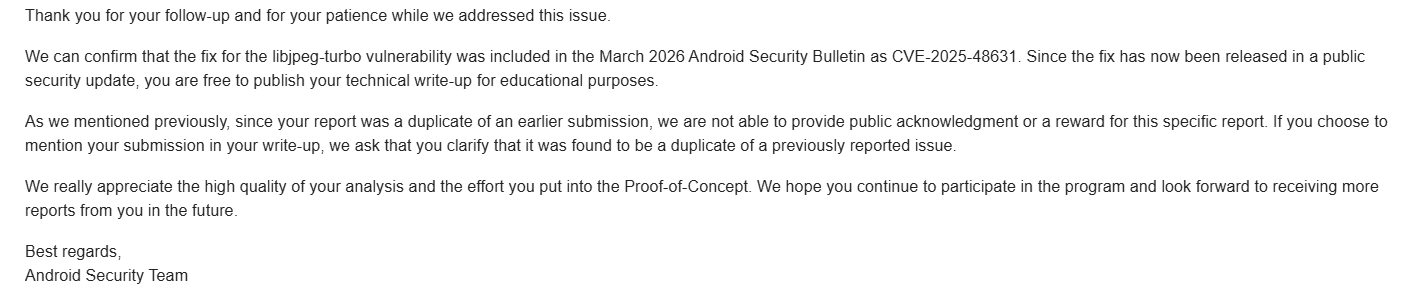
No Android, a CVE-2025-48631 saiu no boletim de março de 2026 como DoS de gravidade crítica, referência A-444671303, nas versões 14, 15, 16 e 16-qpr2. O Android Security Team pediu para deixar a frase inteira: o reporte era duplicata de um envio anterior.
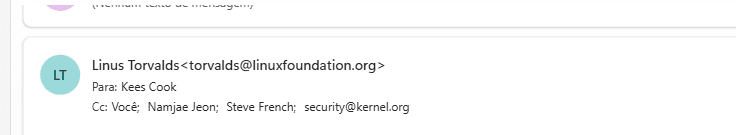
Patch da CVE-2025-21994Anúncio no kernelBoletim do Android
Quem já pagou a trilha mandou o relato.
Abre o card e lê a mensagem. Mais prints seguem no Instagram @kernelzera.
O QUE TEM DENTRO
7 módulos, 66 aulas, na ordem da área de membros.
Abre o módulo e confere o nome de cada aula antes de assinar.
MÓDULO PRINCIPAL
Comece por aqui
Entrada da área de membros: comunidade, certificação e a base de numeração, arquiteturas e estrutura do processador.
- 01Boas-Vindas
- 02Se apresente para a Comunidade!
- 03Regras da Comunidade
- 04Comunidade WhatsApp
- 05Certificação
- 06Sistema de Numeração (Hexadecimal)
- 07Tipos de Computador
- 08História Processadores x86
- 09História Processadores ARM
- 10História Processadores AVR
- 11Processadores - Estrutura Básica
A OFERTA
R$ 697/ano
R$ 997,00/ano
Um ano da área de membros. A trilha completa, a comunidade de WhatsApp, a aula de certificação e o desafio que fecha a Bússola. Cabe para quem gosta de tecnologia, quer programar melhor ou quer atuar em segurança, e aceita começar no Hello World em assembly.
Quero o Lab por R$ 697/anoO que ainda trava a decisão
Preciso já saber assembly?
A entrada cobre hexadecimal, tipos de computador e a estrutura do processador. A base de assembly começa no Hello World com NASM no Linux.
As duas CVEs são a mesma pesquisa?
CVE-2025-21994 é do kernel Linux, no ksmbd, citada aqui com CVSS 5.5, média. CVE-2025-48631 é do Android e saiu no boletim de março de 2026 como DoS de gravidade crítica. São pesquisas diferentes.
A do Android foi um achado inédito?
O Android Security Team informou que o reporte da CVE-2025-48631 era duplicata de um envio anterior. A correção entrou no boletim de março de 2026, e o time pediu que isso fosse dito ao mencionar o caso.
O game hacking serve para jogar online?
Os módulos usam um jogo como laboratório controlado de memória, hook e análise de binário. O Lab não entrega cheat nem acesso a servidor de terceiros.
O acesso dura quanto?
Doze meses. O botão abre a oferta de R$ 697,00/ano na Hotmart, no lugar de R$ 997,00/ano.
Tem comunidade e certificação?
A ementa tem aulas de regras, comunidade no WhatsApp e certificação, além do desafio que fecha a Bússola Hacker.